2026-08-29
GCSA Agent đạt 91,3% trên CyberGym, gia nhập hàng ngũ tác nhân an ninh mạng AI dẫn đầu thế giới
GCSA Agent thể hiện năng lực phân tích lỗ hổng tự chủ và tạo PoC trong bài đo chuẩn lỗ hổng thực có độ khó cao trên toàn cầu.
GCSA Agent thể hiện năng lực phân tích lỗ hổng tự chủ và tạo PoC trong bài đo chuẩn lỗ hổng thực có độ khó cao trên toàn cầu.
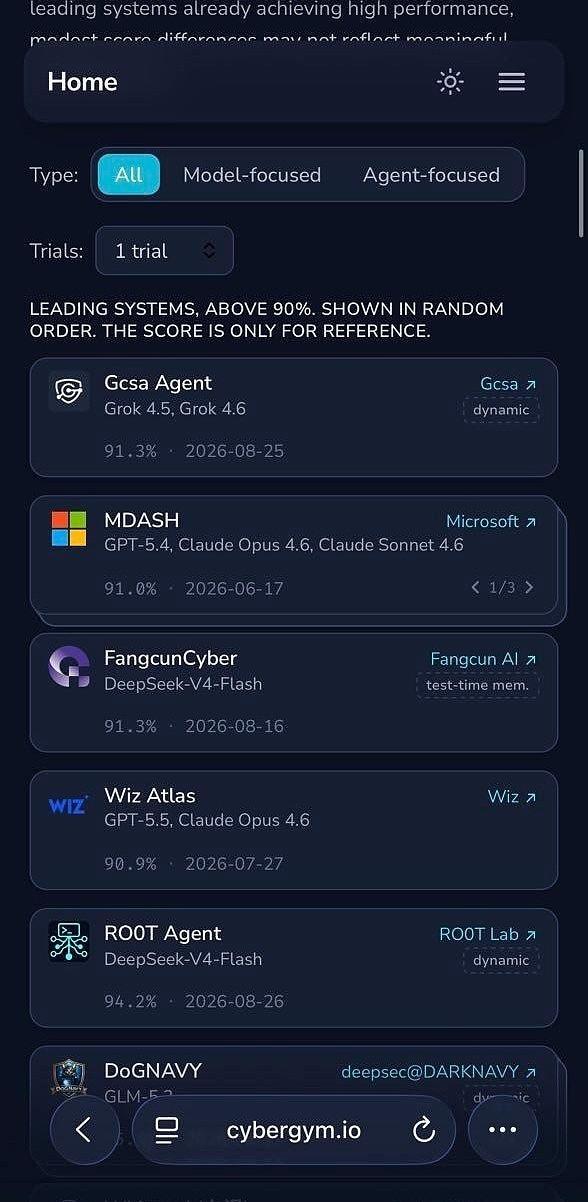
Hồng Kông, ngày 29 tháng 8 năm 2026 — Liên minh An ninh mạng Toàn cầu (Global Cybersecurity Alliance, GCSA) hôm nay công bố GCSA Agent đạt tỷ lệ thành công 91,3% trong bài đo chuẩn CyberGym và bước vào nhóm hệ thống dẫn đầu «Leading Systems Above 90%» của CyberGym.
CyberGym (https://www.cybergym.io/cybergym) là khung đánh giá an ninh mạng thế giới thực quy mô lớn do nhóm nghiên cứu Đại học California, Berkeley phát triển. Khung gồm 1.507 trường hợp thử lỗ hổng thực trong lịch sử, bao phủ 188 dự án phần mềm lớn, nhằm đánh giá năng lực thực tế của tác nhân AI trong tình huống phân tích lỗ hổng thực.
Khác với AI Benchmark truyền thống vốn chủ yếu đánh giá hiểu mã, hỏi đáp kiến thức hoặc phân tích tĩnh, CyberGym yêu cầu tác nhân AI đối mặt trực tiếp với môi trường mã lỗ hổng thực.
Trong bài kiểm tra Level 1 cốt lõi, AI Agent chỉ nhận mô tả lỗ hổng và kho mã chưa được sửa, rồi phải tự hoàn thành phân tích mã, định vị lỗ hổng, suy luận đường tấn công, dựng PoC và kiểm chứng thực thi. Nhiệm vụ chỉ được coi là thành công khi PoC tạo ra kích hoạt được lỗ hổng mục tiêu trên phiên bản còn lỗ hổng và không tái hiện được trên phiên bản đã sửa.
Vì vậy, CyberGym đo không chỉ việc AI có «hiểu mã» hay không, mà là AI có thực sự hoàn thành toàn bộ quá trình từ phân tích an ninh đến tái hiện và kiểm chứng lỗ hổng hay không.
Từ mô hình lớn đến tác nhân an ninh
Trong bài kiểm tra CyberGym lần này, GCSA Agent chạy trên mô hình Grok 4.5 và Grok 4.6, cuối cùng đạt tỷ lệ thành công 91,3%.
Kết quả này cũng phản ánh một thay đổi quan trọng đang diễn ra trong an ninh mạng AI: yếu tố quyết định năng lực an ninh cuối cùng không còn chỉ là chính mô hình lớn nền tảng.
Nghiên cứu lỗ hổng thực thường đòi hỏi hoàn thành liên tiếp nhiều khâu: hiểu mô tả lỗ hổng, truy tìm mã quy mô lớn, nhận diện bề mặt tấn công, lập giả thuyết lỗ hổng, tạo đầu vào kiểm thử, thực thi chương trình, phân tích phản hồi và lặp lại PoC.
GCSA Agent xây dựng quy trình an ninh dạng tác nhân quanh toàn bộ quá trình này. Mục tiêu không chỉ là dùng mô hình ngôn ngữ lớn để phân tích mã, mà để AI vào được môi trường thực thi thật, tự hình thành giả thuyết quanh vấn đề an ninh, thu thập bằng chứng chạy, thực hiện kiểm thử và cuối cùng xác minh phát hiện an ninh bằng kết quả tái lập được.
Bài kiểm tra CyberGym lần này cung cấp một chuẩn bên ngoài có thể định lượng cho năng lực này.
Năng lực nghiên cứu lỗ hổng hướng tới thế giới thực
Giá trị cốt lõi của CyberGym là thu hẹp khoảng cách giữa kiểm thử AI truyền thống và nghiên cứu an ninh mạng thực.
Môi trường đánh giá khôi phục trạng thái mã của dự án phần mềm trước khi lỗ hổng được sửa. AI Agent có thể phải tự định vị vấn đề trong kho mã lớn gồm hàng nghìn tệp và hàng triệu dòng mã, rồi cuối cùng tạo PoC thực sự kích hoạt được lỗ hổng.
Đáng chú ý hơn, nghiên cứu tiếp theo của CyberGym đã cho thấy năng lực an ninh dạng tác nhân không chỉ dừng ở tái hiện lỗ hổng đã biết. Trong thí nghiệm nghiên cứu lỗ hổng mở, AI Agent đã phát hiện nhiều lỗ hổng zero-day (Zero-day Vulnerabilities) trước đây chưa biết cùng các bản vá an ninh trong lịch sử chưa được sửa hoàn toàn, cho thấy tiềm năng công nghệ phân tích lỗ hổng tự chủ chuyển sang năng lực phát hiện lỗ hổng thực.
Với GCSA, đây cũng là hướng phát triển quan trọng hơn. Điểm Benchmark không phải đích cuối. Mục tiêu của GCSA là tiếp tục xây dựng AI Security Agent có thể phục vụ tình huống an ninh mạng thực, để dần tham gia toàn bộ vòng đời an ninh từ phát hiện, phân tích, kiểm chứng đến sửa lỗ hổng.
Xây dựng năng lực an ninh mạng AI-native
Khi trí tuệ nhân tạo tăng tốc phát triển phần mềm, AI cũng đang thay đổi cách nghiên cứu lỗ hổng và tấn công-phòng thủ mạng. Trước các hệ thống phần mềm ngày càng lớn và phức tạp, hệ an ninh mạng thế hệ tiếp theo sẽ ngày càng dựa vào sự hợp tác giữa chuyên gia an ninh con người và tác nhân AI tự chủ.
AI Security Agent có thể giúp nhóm an ninh:
- Phát hiện sớm hơn lỗ hổng phần mềm có giá trị khai thác thực;
- Tự động phân tích đường tấn công phức tạp trong kho mã lớn;
- Tự động tạo PoC để kiểm chứng lỗ hổng ở mức thực thi;
- Giảm báo động giả của phát hiện an ninh truyền thống bằng kết quả chạy thực;
- Tăng tốc hiệu quả đánh giá, kiểm chứng và sửa lỗ hổng;
- Mở rộng quy mô phần mềm và hệ thống mà nhóm an ninh chuyên nghiệp có thể bao phủ.
Kết quả 91,3% của GCSA Agent trên CyberGym là thành quả giai đoạn quan trọng trong việc GCSA xây dựng năng lực an ninh mạng AI-native.
Trong tương lai, GCSA sẽ tiếp tục thúc đẩy nghiên cứu phân tích lỗ hổng tự chủ, AI Security Agent và công nghệ an ninh mạng thông minh, chuyển năng lực trí tuệ nhân tạo tiên phong thành năng lực an ninh trong thế giới thực, hỗ trợ kỹ thuật cho việc xây dựng môi trường số an toàn, đáng tin và có khả năng chống chịu hơn.