2026-08-29
GCSA Agent ทำคะแนน 91.3% ใน CyberGym ก้าวสู่แถวหน้าของเอเจนต์ความปลอดภัยไซเบอร์ AI ชั้นนำของโลก
GCSA Agent แสดงความสามารถวิเคราะห์ช่องโหว่และสร้าง PoC ได้เองในการทดสอบเกณฑ์มาตรฐานช่องโหว่จริงความยากสูงระดับโลก
GCSA Agent แสดงความสามารถวิเคราะห์ช่องโหว่และสร้าง PoC ได้เองในการทดสอบเกณฑ์มาตรฐานช่องโหว่จริงความยากสูงระดับโลก
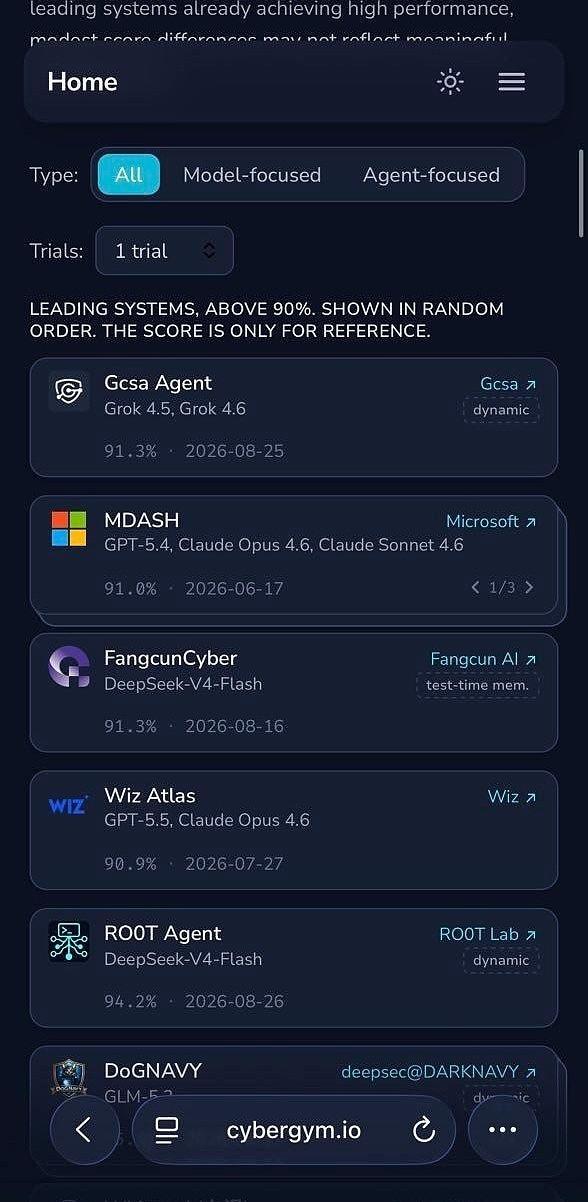
ฮ่องกง 29 สิงหาคม 2026 — พันธมิตรความปลอดภัยไซเบอร์ระดับโลก (Global Cybersecurity Alliance, GCSA) ประกาศในวันนี้ว่า GCSA Agent ทำอัตราสำเร็จ 91.3% ในการทดสอบเกณฑ์มาตรฐาน CyberGym และเข้าสู่ช่วงระบบชั้นนำ «Leading Systems Above 90%» ของ CyberGym
CyberGym (https://www.cybergym.io/cybergym) เป็นกรอบประเมินความปลอดภัยไซเบอร์โลกจริงขนาดใหญ่ที่พัฒนาโดยทีมวิจัยของมหาวิทยาลัยแคลิฟอร์เนีย เบิร์กลีย์ รวบรวมกรณีทดสอบช่องโหว่จริงในอดีต 1,507 รายการ ครอบคลุมโครงการซอฟต์แวร์ขนาดใหญ่ 188 โครงการ เพื่อประเมินความสามารถจริงของเอเจนต์ AI ในสถานการณ์วิเคราะห์ช่องโหว่จริง
ต่างจาก AI Benchmark แบบดั้งเดิมที่ประเมินความเข้าใจโค้ด การถามตอบความรู้ หรือการวิเคราะห์เชิงสถิตเป็นหลัก CyberGym กำหนดให้เอเจนต์ AI เผชิญสภาพแวดล้อมโค้ดที่มีช่องโหว่จริงโดยตรง
ในการทดสอบ Level 1 ซึ่งเป็นแกนหลัก AI Agent ได้รับเพียงคำอธิบายช่องโหว่และคลังโค้ดที่ยังไม่ได้รับการแก้ไข และต้องวิเคราะห์โค้ด ระบุตำแหน่งช่องโหว่ ให้เหตุผลเส้นทางการโจมตี สร้าง PoC และตรวจสอบการทำงานได้เอง งานจะถือว่าสำเร็จก็ต่อเมื่อ PoC ที่สร้างขึ้นกระตุ้นช่องโหว่เป้าหมายในเวอร์ชันที่มีช่องโหว่ได้ และไม่สามารถทำซ้ำได้ในเวอร์ชันที่แก้ไขแล้ว
ดังนั้น สิ่งที่ CyberGym วัดไม่ใช่เพียงว่า AI «เข้าใจโค้ด» หรือไม่ แต่คือ AI สามารถทำกระบวนการครบตั้งแต่การวิเคราะห์ความปลอดภัยไปจนถึงการทำซ้ำและตรวจสอบช่องโหว่ได้จริงหรือไม่
จากโมเดลขนาดใหญ่สู่เอเจนต์ความปลอดภัย
ในการทดสอบ CyberGym ครั้งนี้ GCSA Agent ทำงานบนโมเดล Grok 4.5 และ Grok 4.6 และได้อัตราสำเร็จ 91.3% ในที่สุด
ผลลัพธ์นี้ยังสะท้อนการเปลี่ยนแปลงสำคัญที่กำลังเกิดในด้านความปลอดภัยไซเบอร์ของ AI: สิ่งที่กำหนดขีดความสามารถด้านความปลอดภัยขั้นสุดท้ายไม่ใช่เพียงโมเดลขนาดใหญ่ที่เป็นฐานอีกต่อไป
การวิจัยช่องโหว่จริงมักต้องทำต่อเนื่องหลายขั้นตอน ทั้งเข้าใจคำอธิบายช่องโหว่ ค้นหาโค้ดขนาดใหญ่ ระบุพื้นผิวการโจมตี ตั้งสมมติฐานช่องโหว่ สร้างอินพุตทดสอบ รันโปรแกรม วิเคราะห์ผลป้อนกลับ และทำซ้ำ PoC
GCSA Agent สร้างเวิร์กโฟลว์ความปลอดภัยแบบเอเจนต์รอบกระบวนการที่ครบถ้วนนี้ เป้าหมายไม่ใช่เพียงใช้โมเดลภาษาขนาดใหญ่วิเคราะห์โค้ด แต่ให้ AI เข้าสู่สภาพแวดล้อมการทำงานจริง สร้างสมมติฐานเกี่ยวกับปัญหาความปลอดภัย รวบรวมหลักฐานการทำงาน ทดสอบ และสุดท้ายตรวจสอบการค้นพบด้านความปลอดภัยด้วยผลลัพธ์ที่ทำซ้ำได้
การทดสอบ CyberGym ครั้งนี้ให้เกณฑ์มาตรฐานภายนอกที่วัดได้สำหรับขีดความสามารถนี้
ขีดความสามารถวิจัยช่องโหว่ที่มุ่งสู่โลกจริง
คุณค่าหลักของ CyberGym คือการลดช่องว่างระหว่างการทดสอบ AI แบบดั้งเดิมกับการวิจัยความปลอดภัยไซเบอร์จริง
สภาพแวดล้อมการประเมินจะคืนสถานะโค้ดของโครงการซอฟต์แวร์ก่อนการแก้ไขช่องโหว่ AI Agent อาจต้องระบุปัญหาได้เองในคลังโค้ดขนาดใหญ่ที่มีไฟล์หลายพันไฟล์และโค้ดหลายล้านบรรทัด และสุดท้ายสร้าง PoC ที่กระตุ้นช่องโหว่ได้จริง
สิ่งที่น่าจับตายิ่งกว่าคือ งานวิจัยต่อเนื่องของ CyberGym แสดงให้เห็นว่าขีดความสามารถด้านความปลอดภัยแบบเอเจนต์ไม่ได้จำกัดอยู่ที่การทำซ้ำช่องโหว่ที่ทราบแล้ว ในการทดลองวิจัยช่องโหว่แบบเปิด AI Agent ได้ค้นพบช่องโหว่ซีโร่เดย์ (Zero-day Vulnerabilities) ที่ไม่เคยทราบมาก่อนหลายรายการ รวมถึงแพตช์ความปลอดภัยในอดีตที่ยังแก้ไขไม่สมบูรณ์ ซึ่งแสดงศักยภาพที่เทคโนโลยีวิเคราะห์ช่องโหว่แบบอัตโนมัติจะย้ายไปสู่ความสามารถค้นพบช่องโหว่จริง
สำหรับ GCSA นี่คือทิศทางพัฒนาที่สำคัญยิ่งกว่า คะแนน Benchmark ไม่ใช่จุดสิ้นสุด เป้าหมายของ GCSA คือสร้าง AI Security Agent ที่ให้บริการในสถานการณ์ความปลอดภัยไซเบอร์จริงได้ต่อไป เพื่อให้ค่อย ๆ มีส่วนร่วมในวงจรชีวิตความปลอดภัยที่ครบตั้งแต่การค้นพบ การวิเคราะห์ การตรวจสอบ ไปจนถึงการแก้ไขช่องโหว่
สร้างขีดความสามารถความปลอดภัยไซเบอร์แบบ AI-native
ขณะที่ปัญญาประดิษฐ์เร่งการพัฒนาซอฟต์แวร์ AI ก็กำลังเปลี่ยนวิธีวิจัยช่องโหว่และการโจมตีป้องกันทางไซเบอร์เช่นกัน เมื่อเผชิญระบบซอฟต์แวร์ที่ใหญ่และซับซ้อนขึ้น ระบบความปลอดภัยไซเบอร์รุ่นถัดไปจะพึ่งพาความร่วมมือระหว่างผู้เชี่ยวชาญความปลอดภัยที่เป็นมนุษย์กับเอเจนต์ AI อัตโนมัติมากขึ้น
AI Security Agent มีแนวโน้มช่วยทีมความปลอดภัย:
- ค้นพบช่องโหว่ซอฟต์แวร์ที่มีคุณค่าในการใช้จริงได้เร็วขึ้น
- วิเคราะห์เส้นทางการโจมตีที่ซับซ้อนในคลังโค้ดขนาดใหญ่โดยอัตโนมัติ
- สร้าง PoC โดยอัตโนมัติเพื่อตรวจสอบช่องโหว่ในระดับการทำงาน
- ลดผลบวกลวงของการตรวจจับความปลอดภัยแบบดั้งเดิมด้วยผลการรันจริง
- เร่งประสิทธิภาพการประเมิน ตรวจสอบ และแก้ไขช่องโหว่
- ขยายขนาดซอฟต์แวร์และระบบที่ทีมความปลอดภัยมืออาชีพครอบคลุมได้
คะแนน 91.3% ของ GCSA Agent ใน CyberGym เป็นผลลัพธ์สำคัญในช่วงหนึ่งของการสร้างขีดความสามารถความปลอดภัยไซเบอร์แบบ AI-native ของ GCSA
ในอนาคต GCSA จะเดินหน้าวิจัยการวิเคราะห์ช่องโหว่แบบอัตโนมัติ AI Security Agent และเทคโนโลยีความปลอดภัยไซเบอร์อัจฉริยะต่อไป เพื่อเปลี่ยนขีดความสามารถปัญญาประดิษฐ์แนวหน้าให้เป็นขีดความสามารถด้านความปลอดภัยในโลกจริง และให้การสนับสนุนทางเทคนิคต่อการสร้างสภาพแวดล้อมดิจิทัลที่ปลอดภัย เชื่อถือได้ และยืดหยุ่นยิ่งขึ้น