2026-08-29
GCSA Agent, CyberGym에서 91.3%를 기록하며 세계 선도 AI 사이버보안 에이전트 대열에 합류
GCSA Agent는 세계적으로 난도가 높은 실제 취약점 벤치마크에서 자율 취약점 분석과 PoC 생성 능력을 보여 주었습니다.
GCSA Agent는 세계적으로 난도가 높은 실제 취약점 벤치마크에서 자율 취약점 분석과 PoC 생성 능력을 보여 주었습니다.
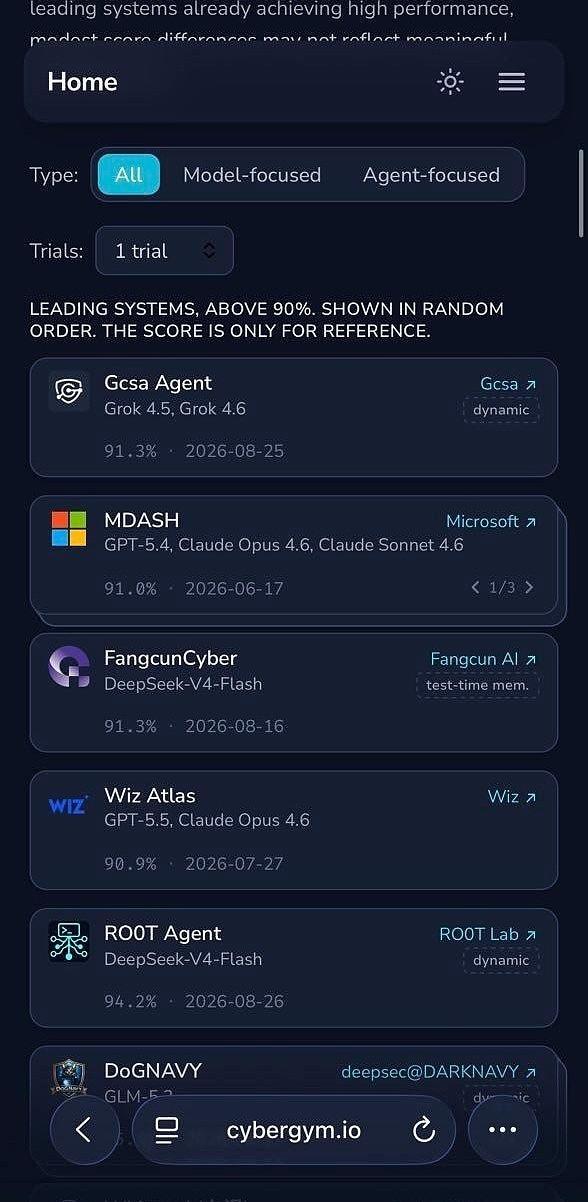
홍콩, 2026년 8월 29일 — 글로벌 사이버보안 연합(Global Cybersecurity Alliance, GCSA)은 오늘 GCSA Agent가 CyberGym 벤치마크에서 성공률 91.3%를 기록하고 CyberGym «Leading Systems Above 90%» 선도 시스템 구간에 진입했다고 발표했습니다.
CyberGym(https://www.cybergym.io/cybergym)은 미국 캘리포니아대학교 버클리 연구팀이 개발한 대규모 실제 사이버보안 평가 프레임워크입니다. 역사적 실제 취약점 테스트 사례 1,507건을 담고 대형 소프트웨어 프로젝트 188개를 포괄하며, 실제 취약점 분석 상황에서 AI 에이전트의 실질 역량을 평가합니다.
코드 이해, 지식 문답, 정적 분석을 주로 평가하는 기존 AI Benchmark와 달리, CyberGym은 AI 에이전트가 실제 취약 코드 환경을 직접 마주하도록 합니다.
핵심 Level 1 테스트에서 AI Agent는 취약점 설명과 아직 수정되지 않은 코드베이스만 받으며, 코드 분석, 취약점 위치 파악, 공격 경로 추론, PoC 구성, 실행 검증을 자율적으로 마쳐야 합니다. 생성한 PoC가 취약 버전에서 목표 취약점을 성공적으로 촉발하고, 수정된 버전에서는 재현되지 않을 때에만 성공으로 인정됩니다.
따라서 CyberGym이 재는 것은 AI가 «코드를 이해»하는지만이 아니라, 보안 분석에서 취약점 재현과 검증까지의 전 과정을 실제로 끝낼 수 있는지입니다.
대형 모델에서 보안 에이전트로
이번 CyberGym 테스트에서 GCSA Agent는 Grok 4.5와 Grok 4.6 모델로 실행되어 최종 성공률 91.3%를 기록했습니다.
이 결과는 AI 사이버보안 분야에서 일어나는 중요한 변화도 보여 줍니다. 최종 보안 역량을 결정하는 것은 더 이상 기반 대형 모델만이 아닙니다.
실제 취약점 연구는 보통 취약점 설명 이해, 대규모 코드 검색, 공격 표면 식별, 취약점 가설 수립, 테스트 입력 생성, 프로그램 실행, 피드백 분석, PoC 반복을 연속해서 마쳐야 합니다.
GCSA Agent는 이 전 과정을 둘러싼 에이전트형 보안 워크플로를 구축합니다. 목표는 대형 언어 모델로 코드를 분석하는 데 그치지 않고, AI가 실제 실행 환경에 들어가 보안 문제를 둘러싸고 가설을 세우고 실행 증거를 모으며 테스트를 수행하고, 재현 가능한 결과로 보안 발견을 검증하게 하는 것입니다.
이번 CyberGym 테스트는 이 역량에 측정 가능한 외부 기준을 제공합니다.
실제 세계를 향한 취약점 연구 역량
CyberGym의 핵심 가치는 전통적인 AI 테스트와 실제 사이버보안 연구 사이의 간극을 줄이는 데 있습니다.
평가 환경은 소프트웨어 프로젝트의 취약점 수정 이전 코드 상태를 복원합니다. AI Agent는 수천 개 파일과 수백만 줄의 코드를 담은 대형 코드베이스에서 문제를 자율적으로 찾고, 결국 취약점을 실제로 촉발하는 PoC를 생성해야 할 수 있습니다.
더 주목할 점은, CyberGym의 후속 연구가 이러한 에이전트형 보안 역량이 알려진 취약점 재현에 그치지 않음을 보여 주었다는 것입니다. 개방형 취약점 연구 실험에서 AI Agent는 이전에 알려지지 않은 제로데이 취약점(Zero-day Vulnerabilities) 여러 건과, 역사적으로 완전히 고쳐지지 않은 보안 패치를 발견했습니다. 이는 자율 취약점 분석 기술이 실제 취약점 발견 역량으로 옮겨 갈 잠재력을 보여 줍니다.
GCSA에게 이것은 더 중요한 발전 방향이기도 합니다. Benchmark 성적은 끝이 아닙니다. GCSA의 목표는 실제 사이버보안 상황에 쓰일 수 있는 AI Security Agent를 더 구축하여, 취약점 발견·분석·검증에서 이후 수정까지 완전한 보안 생명주기에 점차 참여하게 하는 것입니다.
AI 네이티브 사이버보안 역량 구축
인공지능이 소프트웨어 개발을 가속하면서, AI는 취약점 연구와 사이버 공방의 방식도 바꾸고 있습니다. 규모와 복잡도가 커지는 소프트웨어 시스템을 앞에 두고, 다음 세대 사이버보안 체계는 인간 보안 전문가와 자율 AI 에이전트의 협력에 점점 더 의존하게 됩니다.
AI Security Agent는 보안 팀이 다음을 하도록 도울 수 있습니다:
- 실제로 악용 가치가 있는 소프트웨어 취약점을 더 일찍 발견합니다.
- 대형 코드베이스에서 복잡한 공격 경로를 자동으로 분석합니다.
- PoC를 자동 생성해 취약점을 실행 수준에서 검증합니다.
- 실제 실행 결과로 전통적 보안 탐지의 오탐을 줄입니다.
- 취약점 판별, 검증, 수정의 효율을 높입니다.
- 전문 보안 팀이 다룰 수 있는 소프트웨어와 시스템 규모를 넓힙니다.
GCSA Agent가 CyberGym에서 거둔 91.3%는 GCSA가 AI 네이티브 사이버보안 역량을 구축하는 중요한 단계적 성과입니다.
앞으로 GCSA는 자율 취약점 분석, AI Security Agent, 지능형 사이버보안 기술 연구를 계속 추진하여 최전선의 인공지능 역량을 실제 세계의 보안 역량으로 바꾸고, 더 안전하고 신뢰할 수 있으며 회복력 있는 디지털 환경을 구축하는 데 기술적으로 기여하겠습니다.