2026-08-29
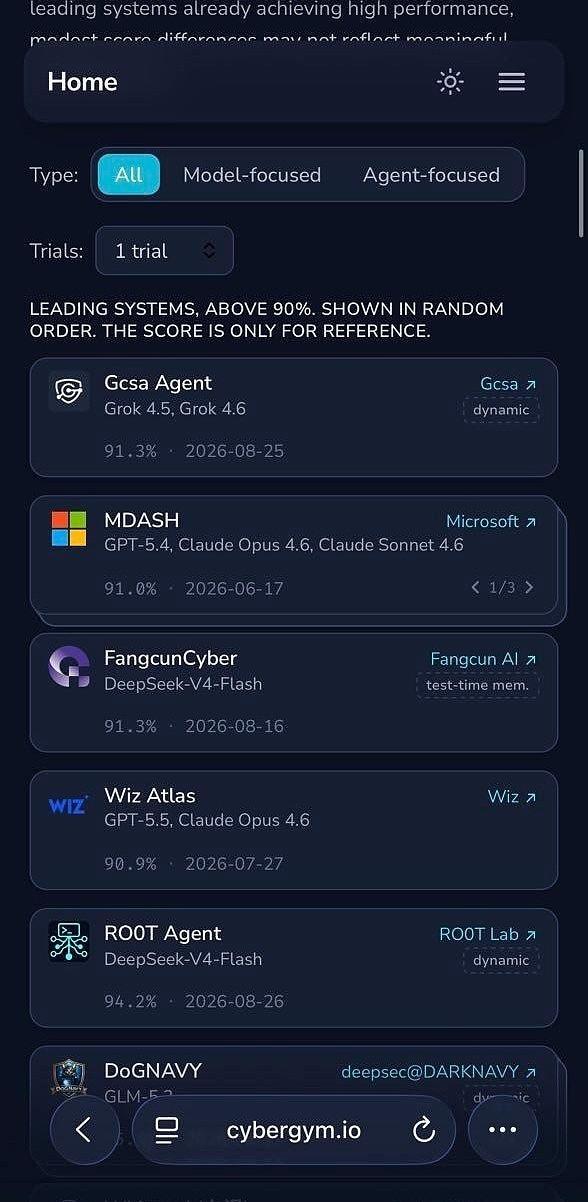
GCSA エージェントはCyberGymで91.3%のスコアを記録し、主要なAIサイバーセキュリティエージェントの一人に数えられる。
GCSA エージェントは、高難度の現実世界における脆弱性ベンチマーク上で、自律的な脆弱性分析およびPoC生成を実証しています。
GCSA エージェントは、高難度の現実世界における脆弱性ベンチマークにおいて、自律的な脆弱性分析およびPoC生成を実証しています。
2026年8月29日、香港 — グローバル・サイバーセキュリティ・アライアンス(GCSA)は本日、GCSA AgentがCyberGymベンチマークにおいて91.3%の成功率を達成し、CyberGymの「90%を超える主要システム」カテゴリーに合格したことを発表しました。
UCバークレー大学の研究者らによって開発されたCyberGym(https://www.cybergym.io/cybergym)は、188の主要なソフトウェアプロジェクトにわたる1,507件の過去の脆弱性事例を備えた、大規模な実環境に基づくサイバーセキュリティ評価フレームワークです。本フレームワークは、AIエージェントが現実的な脆弱性分析の環境において実際にどのような処理を可能にするかを評価します。
従来のAIベンチマークが主にコード理解、Q&A、または静的解析を評価するのに対し、CyberGymではエージェントが実際に脆弱なコードベースに対して直接動作することが求められる。
コア設定(レベル1)では、AIエージェントは脆弱性の記述と未パッチ化されたリポジトリのみを入力として受け取ります。エージェントはコードを分析し、脆弱性を特定し、攻撃経路を推論し、PoCを構築し、実行を検証する必要があります。タスクが成功と判定されるのは、PoCが脆弱性を持つバージョンで脆弱性を誘発し、パッチ適用済みバージョンでは脆弱性を再現できない場合に限りです。
したがって、CyberGymはAIが「コードを理解しているか」を測定するにとどまらず、エージェントがセキュリティ分析から再現および検証に至るまでの一連のプロセスを完遂できるかどうかを評価する。
ファウンデーションモデルからセキュリティエージェントへ
本CyberGym評価において、GCSAエージェントはGrok 4.5およびGrok 4.6上で実行され、91.3%の成功率を達成した。
この結果は、AIを活用したサイバーセキュリティにおけるより広範な変化も反映している。すなわち、最終的なセキュリティ能力はもはや、基盤となる大規模モデルのみによって決定されるものではない。
実際の脆弱性調査では、通常、以下の複数の段階を連続して実行する——脆弱性に関する告発文書の理解、広範なコードベースの検索、攻撃面の特定、仮説の構築、入力データの生成、プログラムの実行、フィードバックの分析、そしてPoCの改善による反復プロセスである。
GCSA エージェントは、この完全なワークフローを基に構築されています。その目的は、単にLLMを活用したコードレビューを行うことではなく、AIを実際の実行環境に投入し、仮説を構築し、実行時の証拠を収集し、テストを実行し、再現可能な結果に基づいて調査結果を検証できるようにすることにあります。
CyberGymは、その能力に関する外部の定量的なベンチマークを提供しています。
実世界における脆弱性研究
CyberGymの核心的な価値は、従来のAIテストと実際のサイバーセキュリティ研究との間の隔たりを埋めることにあります。
この環境は、パッチ適用前のプロジェクトの状態を復元します。エージェントは、数千ものファイルおよび数百万行のコードにわたる問題を検出し、実際にバグを誘発するPoCを生成する必要がある場合があります。
CyberGymによるさらなる研究では、エージェント型セキュリティ能力が既知のバグの再現に限定されるわけではないことが示されている。開放的な探索環境下で、エージェントはこれまで未知だったゼロデイや不完全な過去のパッチを発見しており、これは自律的な分析から実際の脆弱性発見へとつながる道筋を示している。
GCSAにおいては、特定のスコアよりもその方向性がより重要です。ベンチマークの結果は節目となる指標であり、最終的な目標ではありません。GCSAの目的は、発見、分析、検証、および是正の全プロセスにわたり、実際のセキュリティ運用を支援できるAIセキュリティエージェントを構築することにあります。
AIネイティブなサイバーセキュリティ能力の構築
AIがソフトウェア開発を加速するにつれて、脆弱性に関する研究やサイバー攻撃・防御のあり方も変化しつつある。より大規模で複雑なシステムでは、人間専門家と自律型AIエージェントの協働がますます重要となるだろう。
AIセキュリティエージェントは、チームの活動を支援できます。
- 実際の攻撃に活用できるソフトウェアの脆弱性を、より早期に発見しましょう;
- 大規模なコードベースにおける複雑な攻撃経路を自動的に分析します;
- 実行レベルでの検証を目的としてPoCを生成する;
- 実際の実行時における証拠を用いて、偽陽性結果を低減する;
- トリアージ、検証、および是正処理を迅速化する;
- ソフトウェア分野における専門チームがカバーできる範囲を拡大する。
GCSA エージェントがCyberGymで達成した91.3%という成果は、GCSAがAIネイティブなサイバーセキュリティ能力の構築に向けて進めている取り組みにおける重要な節目である。
将来を見据え、GCSAは自律的な脆弱性分析、AIセキュリティエージェント、および知能型サイバーセキュリティ研究の推進を継続し、最先端のAI技術を実用的な現実世界のセキュリティ能力へと転換することで、より安全で、より信頼性が高く、より回復力のあるデジタル環境の実現に貢献していきます。