2026-08-29
GCSA Agent meraih 91.3% di CyberGym dan masuk jajaran agen keamanan siber AI terdepan dunia
GCSA Agent menunjukkan kemampuan analisis kerentanan otonom dan pembuatan PoC dalam uji tolok ukur kerentanan nyata berkesulitan tinggi berskala global.
GCSA Agent menunjukkan kemampuan analisis kerentanan otonom dan pembuatan PoC dalam uji tolok ukur kerentanan nyata berkesulitan tinggi berskala global.
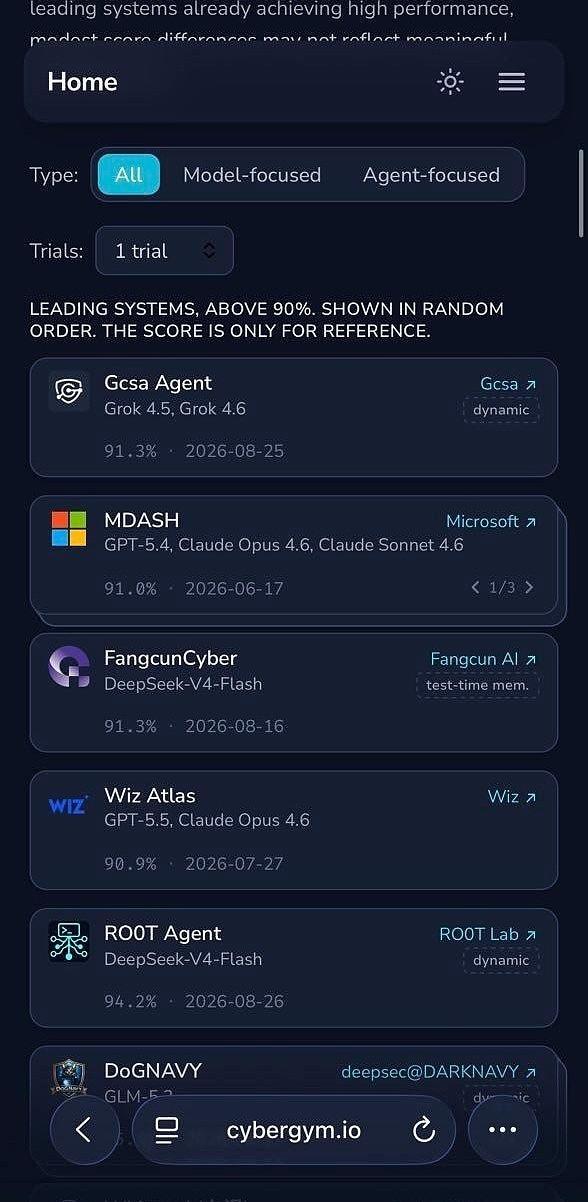
Hong Kong, 29 Agustus 2026 — Aliansi Keamanan Siber Global (Global Cybersecurity Alliance, GCSA) hari ini mengumumkan bahwa GCSA Agent meraih tingkat keberhasilan 91,3% dalam uji tolok ukur CyberGym dan masuk ke kisaran sistem terdepan CyberGym «Leading Systems Above 90%».
CyberGym (https://www.cybergym.io/cybergym) adalah kerangka evaluasi keamanan siber dunia nyata berskala besar yang dikembangkan tim riset University of California, Berkeley. Kerangka ini memuat 1.507 contoh uji kerentanan nyata historis yang mencakup 188 proyek perangkat lunak besar, untuk menilai kemampuan aktual agen AI dalam skenario analisis kerentanan nyata.
Berbeda dari AI Benchmark tradisional yang terutama menilai pemahaman kode, tanya jawab pengetahuan, atau analisis statis, CyberGym menuntut agen AI berhadapan langsung dengan lingkungan kode kerentanan yang nyata.
Dalam uji Level 1 yang menjadi inti, AI Agent hanya menerima deskripsi kerentanan dan repositori kode yang belum diperbaiki, lalu harus secara otonom menyelesaikan analisis kode, pelokalan kerentanan, penalaran jalur serangan, penyusunan PoC, dan verifikasi eksekusi. Tugas dianggap berhasil hanya jika PoC yang dihasilkan berhasil memicu kerentanan target pada versi rentan dan tidak dapat direproduksi pada versi yang telah diperbaiki.
Karena itu, yang diukur CyberGym bukan hanya apakah AI «memahami kode», melainkan apakah AI benar-benar dapat menyelesaikan proses utuh dari analisis keamanan hingga reproduksi dan verifikasi kerentanan.
Dari model besar menuju agen keamanan
Dalam uji CyberGym ini, GCSA Agent berjalan pada model Grok 4.5 dan Grok 4.6, dan akhirnya meraih tingkat keberhasilan 91,3%.
Hasil ini juga mencerminkan perubahan penting yang sedang terjadi di bidang keamanan siber AI: yang menentukan kemampuan keamanan akhir bukan lagi hanya model besar yang mendasarinya.
Riset kerentanan nyata biasanya menuntut rangkaian langkah yang beruntun: memahami deskripsi kerentanan, pencarian kode berskala besar, identifikasi permukaan serangan, penyusunan hipotesis kerentanan, pembuatan input uji, eksekusi program, analisis umpan balik, dan iterasi PoC berulang.
GCSA Agent membangun alur kerja keamanan berbasis agen di seputar proses utuh ini. Tujuannya bukan sekadar memakai model bahasa besar untuk analisis kode, melainkan memungkinkan AI memasuki lingkungan eksekusi nyata, secara otonom membentuk hipotesis seputar masalah keamanan, mengumpulkan bukti runtime, menjalankan pengujian, dan akhirnya memverifikasi temuan keamanan dengan hasil yang dapat direproduksi.
Uji CyberGym kali ini menyediakan tolok ukur eksternal yang dapat diukur bagi kemampuan tersebut.
Kemampuan riset kerentanan yang berorientasi dunia nyata
Nilai inti CyberGym adalah mempersempit kesenjangan antara uji AI tradisional dan riset keamanan siber yang nyata.
Lingkungan evaluasinya memulihkan keadaan kode proyek perangkat lunak sebelum perbaikan kerentanan. AI Agent mungkin harus secara otonom menemukan masalah di repositori besar yang berisi ribuan berkas dan jutaan baris kode, lalu akhirnya menghasilkan PoC yang benar-benar dapat memicu kerentanan.
Yang lebih patut diperhatikan, riset lanjutan CyberGym telah menunjukkan bahwa kemampuan keamanan berbasis agen tidak terbatas pada reproduksi kerentanan yang sudah diketahui. Dalam eksperimen riset kerentanan terbuka, AI Agent telah menemukan sejumlah kerentanan zero-day (Zero-day Vulnerabilities) yang sebelumnya tidak diketahui serta patch keamanan yang secara historis belum sepenuhnya diperbaiki, menunjukkan potensi teknologi analisis kerentanan otonom beralih ke kemampuan menemukan kerentanan nyata.
Bagi GCSA, ini juga arah pengembangan yang lebih penting. Nilai Benchmark bukan titik akhir. Tujuan GCSA adalah terus membangun AI Security Agent yang dapat melayani skenario keamanan siber nyata, sehingga secara bertahap ikut serta dalam siklus hidup keamanan yang utuh, dari penemuan, analisis, verifikasi, hingga perbaikan kerentanan.
Membangun kemampuan keamanan siber yang AI-native
Saat kecerdasan buatan mempercepat pengembangan perangkat lunak, AI juga mengubah cara riset kerentanan serta serangan dan pertahanan siber. Menghadapi sistem perangkat lunak yang semakin besar dan kompleks, sistem keamanan siber generasi berikutnya akan semakin bergantung pada kolaborasi antara pakar keamanan manusia dan agen AI otonom.
AI Security Agent berpeluang membantu tim keamanan:
- Menemukan lebih awal kerentanan perangkat lunak yang benar-benar dapat dieksploitasi;
- Menganalisis secara otomatis jalur serangan yang kompleks di repositori kode besar;
- Menghasilkan PoC secara otomatis untuk verifikasi kerentanan pada tingkat eksekusi;
- Menurunkan positif palsu deteksi keamanan tradisional melalui hasil runtime yang nyata;
- Mempercepat efisiensi penilaian, verifikasi, dan perbaikan kerentanan;
- Memperluas skala perangkat lunak dan sistem yang dapat dicakup tim keamanan profesional.
Pencapaian 91,3% GCSA Agent di CyberGym adalah hasil penting pada tahap pembangunan kemampuan keamanan siber AI-native GCSA.
Ke depan, GCSA akan terus memajukan riset analisis kerentanan otonom, AI Security Agent, dan teknologi keamanan siber cerdas, mengubah kemampuan kecerdasan buatan terdepan menjadi kemampuan keamanan di dunia nyata, serta memberikan dukungan teknis untuk membangun lingkungan digital yang lebih aman, tepercaya, dan tangguh.